
Wenn du für jeden Kunden, jede Umgebung oder jedes Deployment einen eigenen Schlüssel brauchst, musst du das nicht von Hand machen. Mit einem Schlüssel der Berechtigung Schlüssel verwalten kann dein Programm Schlüssel von FlowModels selbst anlegen, auflisten, erneuern und sperren. Hier steht, wie das geht und wo die Grenzen liegen.
Der Verwaltungsschlüssel
Lege zuerst im Dashboard unter API-Schlüssel einen Schlüssel mit der Berechtigung Schlüssel verwalten an, siehe API-Schlüssel anlegen: Berechtigung, Limit und Gültigkeit. Dieser Schlüssel kann selbst keine Modelle aufrufen. Er darf aber Schlüssel verwalten und Guthaben, Schlüsselstatus und Verbrauch abfragen.
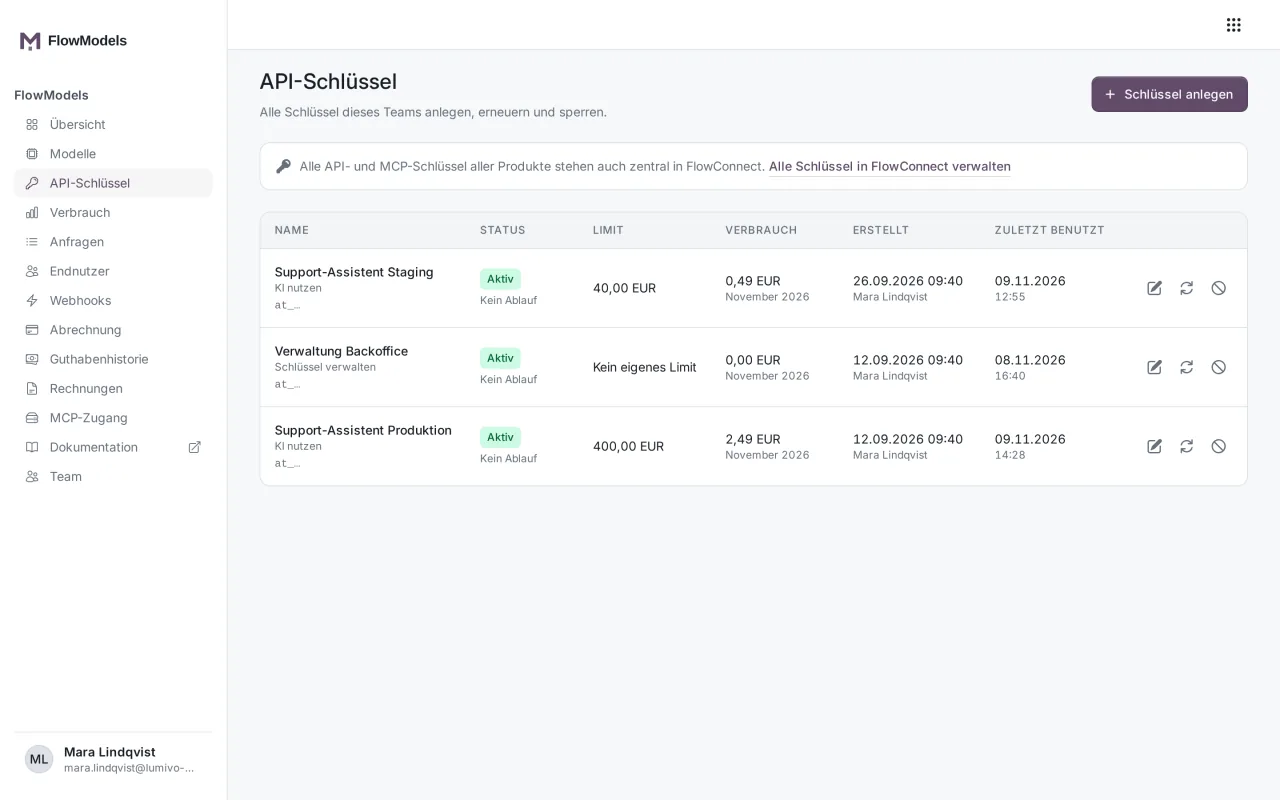
Ein Schlüssel mit KI nutzen wird auf den Verwaltungsendpunkten mit 403 insufficient_key_scope abgelehnt.
Die Endpunkte
Die Schlüsselverwaltung liegt nicht auf api.flowmodels.one, sondern weiterhin auf creativeskyline.de. Alle Pfade beginnen mit https://creativeskyline.de/api/user/api-keys:
| Aufgabe | Aufruf |
|---|---|
| Schlüssel auflisten | GET /api/user/api-keys |
| Schlüssel anlegen | POST /api/user/api-keys |
| Schlüssel erneuern | PUT /api/user/api-keys/{uuid}/regenerate |
| Schlüssel sperren | DELETE /api/user/api-keys/{uuid} |
Du verwaltest damit nur Schlüssel von FlowModels, die zu deinem Konto und deinem Team gehören. Die Liste enthält nur aktive Schlüssel und nie den Schlüsselwert selbst, sondern Name, uuid, kind, Anlagedatum, letzte Nutzung und Ablaufdatum.
Einen Schlüssel für Modellaufrufe anlegen
Wichtig ist das Feld kind. Lässt du es weg, entsteht wieder ein Verwaltungsschlüssel. Für Modellaufrufe setzt du ausdrücklich "kind": "inference":
curl -X POST https://creativeskyline.de/api/user/api-keys \
  -H "Authorization: Bearer at_dein_verwaltungsschluessel" \
  -H "Content-Type: application/json" \
  -d '{"name": "Kundenportal Staging", "kind": "inference", "expires_at": "2027-06-30"}'
nameist Pflicht, höchstens 255 Zeichen.expires_atist optional und muss in der Zukunft liegen.kindkenntinference(entspricht KI nutzen) undmanagement(entspricht Schlüssel verwalten).
Die Antwort enthält im Feld data.token den vollständigen Schlüssel, dazu uuid, name, kind und expires_at. Speichere den Wert sofort in deiner Geheimnisverwaltung. In der Oberfläche von FlowModels lässt er sich nicht noch einmal anzeigen. Der neue Schlüssel gehört automatisch zur FlowModels und rechnet über das Guthaben deines Teams ab.
Erneuern und sperren
PUT …/{uuid}/regenerate erzeugt einen neuen Wert und gibt ihn in data.token zurück. Der bisherige Wert funktioniert danach noch eine Übergangszeit lang, damit du ihn ohne Ausfall austauschen kannst. Plane den Austausch trotzdem zügig ein.
DELETE …/{uuid} sperrt den Schlüssel sofort. Jeder weitere Aufruf damit wird abgelehnt, und in der Liste dieses Endpunkts taucht er nicht mehr auf.
Was nur in der Oberfläche geht
Ein Monatliches Limit oder ein eigenes Anfragelimit für einen Schlüssel kannst du über diese Endpunkte nicht setzen. Öffne dafür den Schlüssel unter API-Schlüssel und bearbeite ihn, siehe API-Schlüssel bearbeiten, erneuern oder sperren. Auch Guthaben laden geht nur in der Oberfläche.
Grenzen eines Schlüssels abfragen
Mit GET https://api.flowmodels.one/v1/key fragt ein Programm ab, was für den gerade verwendeten Schlüssel gilt. Die Antwort nennt unter anderem status, kind, expires_at, last_used_at und unter limits:
spending.monthly_limit_micro_eur: das monatliche Limit in Micro-Euro,nullohne eigenes Limitrequests.tierundrequests.per_minute: die Stufe und die Anfragen je Minute für diesen Schlüsselconcurrency.max_concurrent_requests: wie viele Anfragen gleichzeitig laufen dürfenpayload: die Größengrenzen einer einzelnen Anfrage
Eine Million Micro-Euro entsprechen einem Euro. Den Schlüsselwert und andere Schlüssel zeigt dieser Aufruf nie. Mehr dazu in Guthaben und Schlüsselgrenzen per API abfragen: GET /credits und GET /key.
Wenn etwas nicht klappt
- Neuer Schlüssel bekommt
403 insufficient_key_scopebei Modellaufrufen: Er wurde ohne"kind": "inference"angelegt und ist ein Verwaltungsschlüssel. Lege einen neuen mitinferencean und sperre den falschen. 404beim Erneuern oder Sperren: Dieuuidgehört nicht zu deinem Konto oder der Schlüssel ist schon gesperrt.- Fehlermeldung beim Anlegen: Prüfe, ob
namegesetzt ist,expires_atin der Zukunft liegt undkindgenauinferenceodermanagementlautet.